
AI系列的上一集,我們談的是AI對外亂開支票的「承諾風險」:官網的AI客服隨口答應條件,公司因此單責。這集,我把鏡頭轉進公司內部,續談一個更隱形、卻更致命的破口。
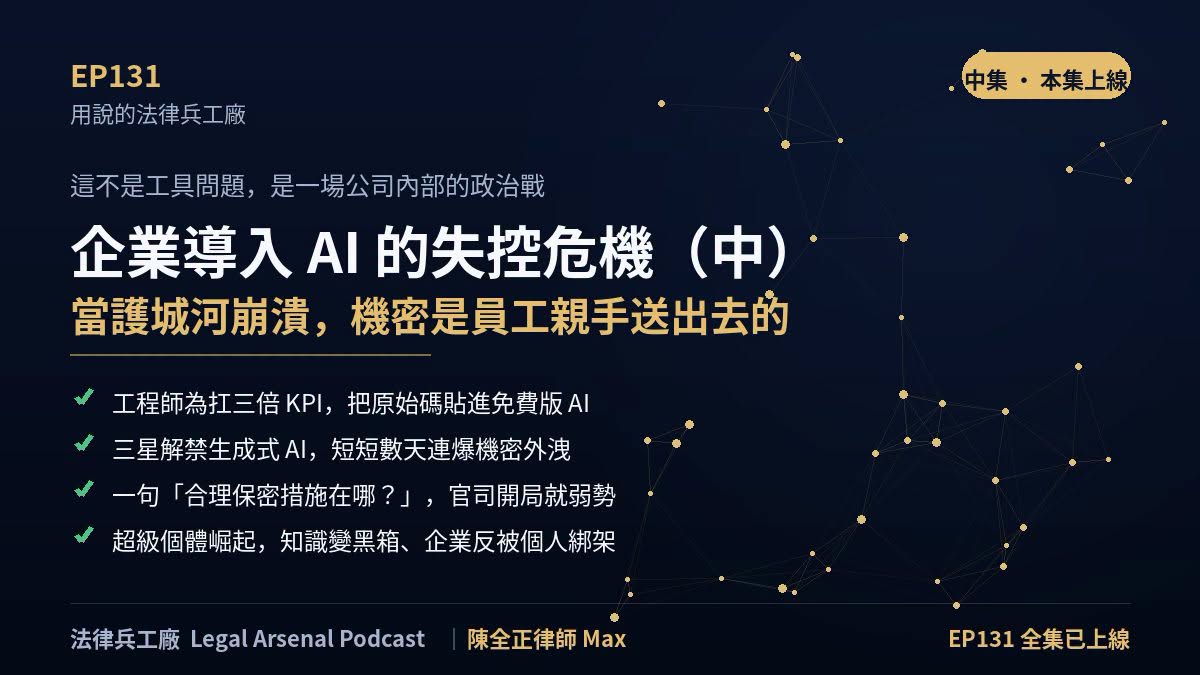
《用說的法律兵工廠:EP131 當護城河崩潰,你的機密,是員工親手送出去的?企業導入AI的失控危機(中)》
(本集單口,收聽如留言連結)
AI系列的上一集,我們談的是AI對外亂開支票的「承諾風險」:官網的AI客服隨口答應條件,公司因此單責。這集,我把鏡頭轉進公司內部,續談一個更隱形、卻更致命的破口。
很多老闆心裡有個底線:只要沒被駭客入侵、沒人把機密賣給對手,就不算洩密。但實務上其實最常見的痛點是這樣的:你的工程師被調高KPI,公司又沒配安全工具,同仁為了期限內把事做完,把系統原始碼複製貼進免費版或個人版的ChatGPT或Claude幫忙抓bug。在那一刻,公司花十幾年砌起來的「營業秘密護城河」,可能已經被自己人親手鑿開一個洞。
關鍵在於,像是免費版的條款白紙黑字寫著「預設會拿你輸入的內容去訓練模型」。在《營業秘密法》架構下,這等於把機密主動交給一個從沒簽過保密協定的第三方。哪天員工跳槽、開了競品,你提告侵權,對方律師只要回敬一句:「貴公司的合理保密措施在哪?全公司天天用免費帳號把code貼上網。」這場官司,你開局就站在防禦的弱勢。你不是被對手打敗的,是在每一次複製貼上的瞬間,自己鬆手放掉了產權。
 可是真正難的問題還在後面:明明知道該換企業版、該立規矩,為什麼公司就是導不動?
 我想,AI導入從來不是一樁軟體採購案,它是一場牽動內部權限、責任與利益重分配的政治戰。而且AI更像一台放大器:你公司的流程本來就有點亂、內控本來就有破口,它不會幫你補洞,只會把這些風險按倍數放大,而且放大得比你反應的速度還快。這一集,除了拆解影子IT(Shadow IT)的法律地雷,我也想分享近期輔導企業時看到的真實現象:導入的阻力,往往不是來自技術,而是來自KPI誘因的錯置,以及中階主管害怕「資訊紅利」被AI架空的權力焦慮。再往下走一層,當年輕世代靠AI化身為一人抵一個部門的「超級個體」,傳統的SOP流水線正在被改寫,企業要怎麼重構安全的協作底層,才不會讓知識變成黑箱、甚至反過來被個人綁架?我自己的體會是,老闆真正的工作,正在從由上而下的「管理流程」,轉向「建構基礎設施與遊戲規則」。這件事才剛開始,企業內部管理的邏輯,接下來真的得用一套全新的思維重寫一次。
這集把企業內部AI協作的幾個核心痛點和防禦機制嘗試做個探討,歡迎收聽。
 01:46 失控起點:從AI客服對外亂開支票,轉向員工私用的資訊控制權流失 03:43 效率反噬:工程師為了扛三倍KPI,擅自把系統原始碼餵給外部AI除錯 05:59 影子IT災難:三星解禁生成式AI,短短幾天就連爆多起機密外洩 08:26 營業秘密破口:資料一旦丟進公開訓練模型,法定的合理保密措施立刻碎裂 10:30 訴訟弱勢:免費版等於無協議授權,對手必然在法庭上主攻你保密措施失效 11:32 企業防身指南:全面改用企業版,取得平台「不拿你的資料訓練」法律自保 13:46 轉型政治學:AI導入不是單純軟體採購,而是牽動內部權力重分配的導火線 15:03 災難放大器:內控只要有漏洞,AI會讓資料誤刪與機密外洩的風險倍數放大 17:39 權力保衛戰:阻力來自KPI錯置,與中階主管害怕資訊紅利被AI架空 19:45 劃出安全網:踩死「高風險須人工介入」的底線,重塑KPI並建立容錯沙盒 22:12 實戰除錯:空想沒用,唯有親自跑過業務流程,才揪得出AI協作真正卡點 24:50 超級個體的衝擊:員工化身一人公司,傳統SOP流水線將被任務發包顛覆 26:41 護城河崩壞:單兵作戰讓知識變黑箱,企業可能被綁架,也埋隱形智財風險 29:00 協作基建重構:非上對下,而是打造一個容得下超級個體施展的安全底層 31:43 下集預告:AI時代的商業資產如何排他?面對外部權利主張,該怎麼防守? 32:00 總結
更新日期:2026-11-14